Zero Trust untuk AI agent mulai jadi standar keamanan sistem otomatis. Pelajari prinsip, kerangka NIST dan OWASP, serta langkah penerapannya di perusahaan.
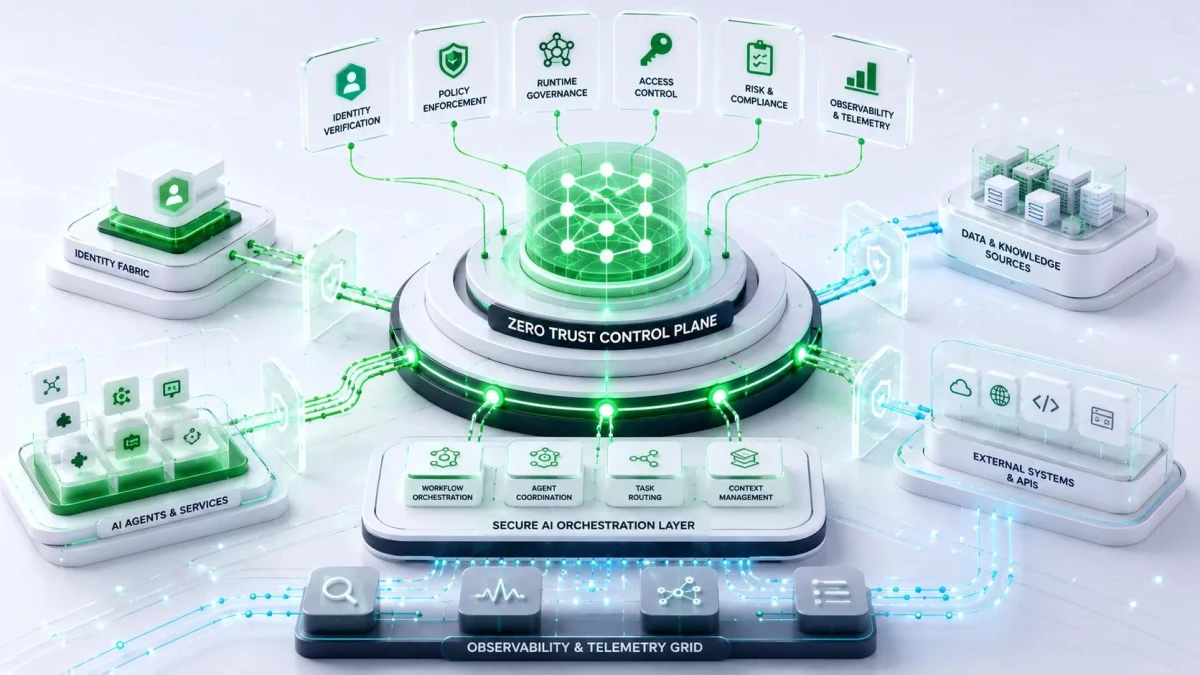
Zero Trust untuk AI agent sedang ramai dibahas di kalangan praktisi keamanan siber. Konsepnya sederhana: setiap agent dianggap tidak tepercaya sampai terbukti sah. Agent harus melakukan autentikasi pada setiap permintaan, menerima izin seminimal mungkin untuk tiap sumber daya, dan semua tindakannya dicatat untuk audit.
AI agent bekerja berbeda dari chatbot biasa. Agent memanggil tools, membaca data, lalu mengambil tindakan sendiri. Agent juga bisa bernalar, membuat sub-agent, dan bertindak dengan kecepatan mesin. Model keamanan lama yang mengandalkan batas jaringan tidak cukup untuk perilaku seperti ini.
Angka di lapangan menunjukkan celahnya. Laporan Cybersecurity Insiders 2026 mencatat 56% organisasi sudah terpapar agentic AI. Sebanyak 32% organisasi tidak punya visibilitas atas tindakan agent, dan 36% tidak melihat lalu lintas AI antarmesin.
Risiko Keamanan pada Sistem Otomatis
Risiko terbesar muncul dari hak akses yang terlalu luas. Laporan yang sama menyebut agent dapat melakukan tindakan berdampak dan sulit dibatalkan di sistem kolaborasi, komunikasi, dan kode. Satu agent yang salah arah bisa menghapus data atau mengirim pesan ke ribuan orang.
OWASP sudah merespons masalah ini. OWASP GenAI Security Project merilis Top 10 for Agentic Applications pada 2025 dengan masukan lebih dari 100 pakar industri. Daftar itu mencakup risiko seperti pembajakan agent, penyalahgunaan tool, dan penyalahgunaan hak istimewa.
Keren Katz, salah satu pemimpin proyek tersebut, memberi peringatan yang jelas. Menurutnya, banyak perusahaan sudah terpapar serangan terhadap agentic AI tanpa sadar ada agent yang berjalan di lingkungan mereka. Sebagian analis juga menilai protokol identitas lama seperti OAuth 2.0 tidak lagi memadai untuk sistem agentic.
Kerangka Acuan yang Dipakai Saat Ini
Fondasi teknisnya berasal dari NIST SP 800-207. NIST mendefinisikan zero trust sebagai konsep untuk memberi akses per permintaan dengan hak minimum, dalam sistem yang jaringannya dianggap sudah disusupi. Cakupannya juga meliputi identitas non-manusia, kredensial, dan infrastruktur.
Vendor besar mulai menerjemahkan standar itu ke produk. Pada Maret 2026, Microsoft memperkenalkan Zero Trust for AI yang mencakup seluruh siklus AI, dari data hingga perilaku agent. Menurut laporan emergent.sh, Microsoft meluncurkan kontrol keamanan agent pada 19 Oktober 2026, dengan agent yang memulai tanpa akses sama sekali.
Cloud Security Alliance (CSA) menawarkan pendekatan tata kelola. CSA Agentic Trust Framework, terbit Februari 2026, menerapkan zero trust khusus untuk agent. Kerangka ini mengelompokkan agent berdasarkan tingkat hak akses, dari agent “intern” berisiko rendah hingga agent “principal” dengan akses sistem yang dalam.
Empat prinsip dasarnya tetap sama. Keempatnya adalah verifikasi eksplisit, hak akses minimum, anggapan bahwa pelanggaran pasti terjadi, dan validasi kepercayaan secara terus-menerus.
Langkah Menerapkan Zero Trust untuk AI Agent
Mulailah dari identitas. Okta menyarankan perusahaan memperlakukan agent sebagai identitas kelas satu dengan kontrol zero trust, otorisasi detail, dan audit seperti pengguna manusia. Tanpa identitas yang jelas, tidak ada yang bisa bertanggung jawab atas tindakan agent.