Berikut langkah yang bisa dijalankan tim keamanan:
- Inventarisasi semua agent. Agent “yatim” tanpa pemilik jelas melanggar zero trust sejak awal. Bleeping Computer
- Beri tiap agent identitas sendiri. 1Password menilai atestasi memungkinkan penerbit mengikat beban kerja agent ke identitas secara otomatis, tanpa campur tangan manusia.
- Batasi izin per sumber daya dan per pemanggilan tool.
- Jangan biarkan model bahasa memutuskan otorisasi. Auth0 menegaskan setiap tindakan agent harus diizinkan secara eksplisit di luar LLM.
- Catat semua jejak. Log idealnya memuat maksud pengguna, identitas agent, pemanggilan tool, konteks input, keputusan otorisasi, efek samping, dan hasil.
- Pantau perilaku agent secara langsung dan terapkan kebijakan sedekat mungkin dengan tindakan tersebut.
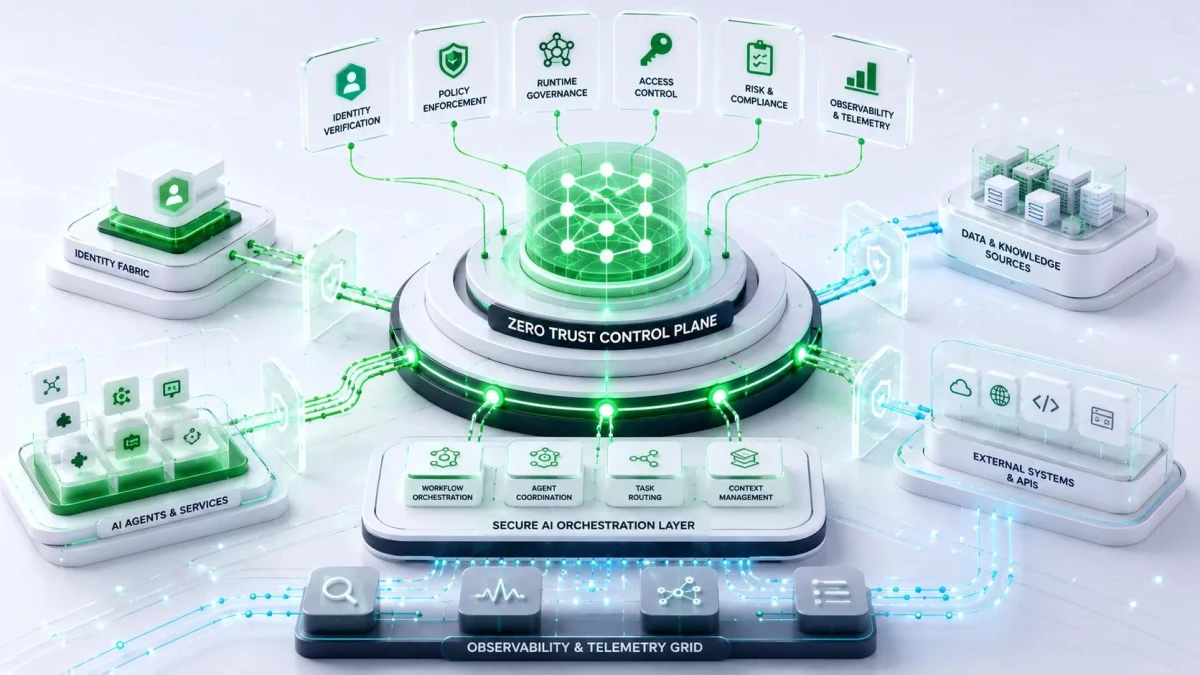
Okta menggambarkan aturan mainnya dengan jelas. Akses baru diberikan jika identitas agent terverifikasi, otorisasi manusia aktif, dan tindakan sesuai cakupan. Sinyal risiko saat itu juga ikut diperiksa sebelum agent melanjutkan tugasnya.
Perusahaan tidak perlu menunggu produk khusus untuk memulai. Audit izin data sebelum mengaktifkan agent sudah menjadi langkah awal yang murah. Dari situ, Zero Trust untuk AI agent bisa dibangun bertahap, mulai dari agent berisiko rendah hingga yang memegang akses sensitif.
Dapatkan informasi terbaru dan artikel bermanfaat lainnya hanya di bacatulisan.com